guten Morgen zusammen,
nach dem sehr informativen Release-Video zum neo42 APD 5.0 teste ich jetzt mit den beiden PSADT-V4-Testpaketen rum.
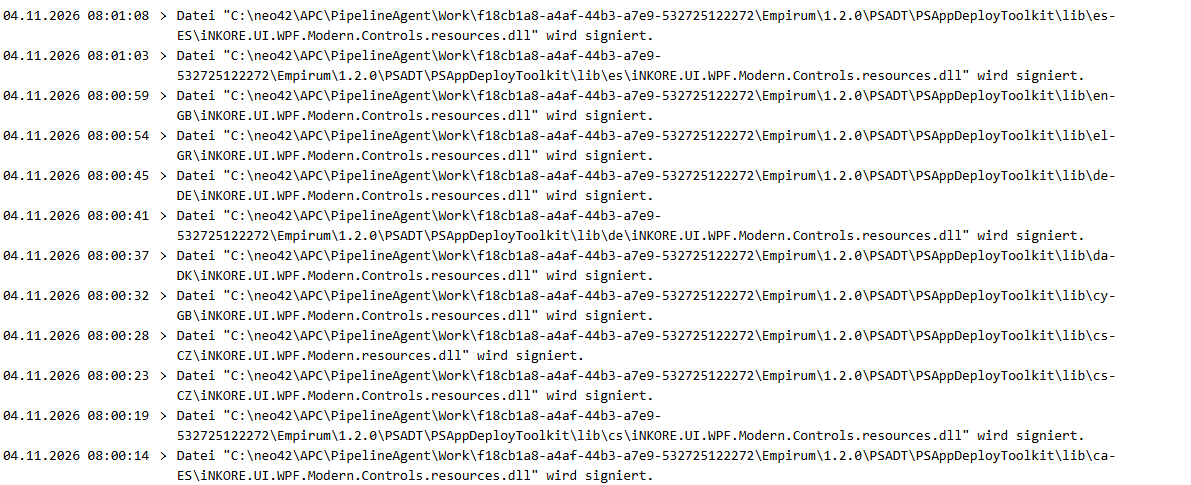
Dabei ist mir aufgefallen dass jetzt (im Gegensatz zu PSADT v3) auch sehr viele DLLs enthalten sind und diese im Automatisierungs-Lauf auch signiert werden:
Danach sind diese (richtigerweise) mit unserem Signatur-Zertifikat signiert.
Allerdings erhöht dass jede Automatisierung auf mind. 10 Minuten Laufzeit.
Meine Frage: wäre es nicht einfacher diese mit den (auch bei den neo42 MMS Exe-Dateien verwendeten) neo42 Zertifikat zu signieren? Dann müsste das nicht in jedem Paket einzeln gemacht werden.
So wie ich das sehe sind die ja immer identisch.
Das würde ich auch begrüßen, das erstellen von Paketen mit dem Packagerecorder wird dadurch auch sehr mühsam, gerade wenn man noch am testen ist. Zumindest eine Option im Packagerecorder im Finalisierungsmenü die Signierung temporär zu deaktivieren wäre dabei hilfreich.
Hi @AReinel - so wie ich das verstanden habe, müssen alle signierten Dateien mit demselben Zertifikat signiert worden sein. Ein „Mischmasch“ ist nicht erlaubt.
Die Aussage ist korrekt. Die Module führen intern Konsistenzprüfungen durch. Dazu gehört die Signaturprüfung.
Es muss gesagt werden, dass es ist nicht zwingend erforderlich ist die Module neu zu signieren. Da Sie von Haus aus gültig signiert sind.
Es wurde sich bewusst entschieden dies im Standard dennoch zu tun.
Gründe hierfür sind:
In der Vergangenheit wurden .ps1 Dateien signiert und Richtlinien wie beispielsweise AppLocker darauf angewandt. Diese Richtlinien würden die neuen Module nicht zulassen, da die Signatur eine andere ist.
Eine vollständige Signatur hat auch den Vorteil nur einem Zertifikat vertrauen zu müssen, welches in eigener Verwaltung liegt. Eine Rotation des neo42 Zertifikats fällt somit nicht zu Lasten des Kunden.
Es wird intern geprüft, ob die Signatur schneller erstellt werden.
Meine Frage: wäre es nicht einfacher diese mit den (auch bei den neo42 MMS Exe-Dateien verwendeten) neo42 Zertifikat zu signieren?
Bis auf die config.psd1 und die Deploy-Application.ps1 ist alles signiert. Wir können diese beiden Dateien nicht von Haus aus signieren, da etablierte Workflows diese Dateien bearbeiten und somit die Signatur brechen würden. Eine Herausgabe des neo42 CodeSigning Zertifikats zur Signierung beim Kunden ist aus sicherheitstechnischen Gründen ausgeschlossen.